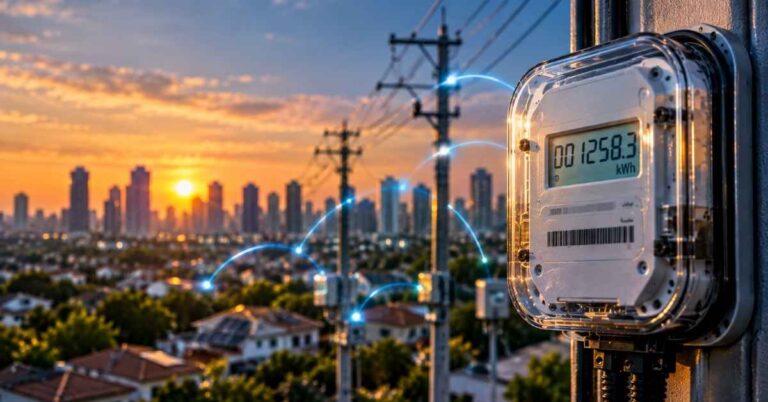
A Internet das Coisas deixou há algum tempo de estar restrita a projetos experimentais. Medidores de energia, água e gás, sensores industriais, controladores e uma série de outros equipamentos já fazem parte de infraestruturas que funcionam de forma conectada e automatizada. Com essa evolução, surge um problema que vai além da conectividade: como comprovar que uma informação realmente foi produzida pelo dispositivo que afirma tê-la gerado?
Para Alexandre Siffert, Managing Director da CERMOB, essa discussão ganha importância conforme os equipamentos assumem funções mais críticas. “Quando o medidor passa a enviar informações remotamente e a receber comandos, como parametrização, corte ou religamento, ele deixa de ser apenas um instrumento de medição e passa a ser um elemento ativo de uma infraestrutura digital”, explica. Na avaliação do executivo, essa mudança faz com que identidade, autenticação, integridade e rastreabilidade deixem de ser temas acessórios e passem a fazer parte da própria segurança da operação.
O tamanho do desafio acompanha o crescimento da própria IoT. Segundo dados da IoT Analytics citados no material técnico da CERMOB, o mundo encerrou 2025 com 21,1 bilhões de dispositivos IoT conectados e a projeção é chegar a 39 bilhões em 2030. Na prática, são bilhões de máquinas que produzem dados, conversam com sistemas e, dependendo da aplicação, executam operações que precisam ser identificadas, autorizadas e rastreadas.
É nesse cenário que a identidade digital das máquinas ganha relevância. “Todo dispositivo conectado deve possuir uma identidade verificável”, afirma Siffert. O executivo faz uma comparação simples com o mundo físico: uma pessoa pode dizer quem é, mas determinadas relações exigem uma credencial capaz de comprovar aquela identidade. “No ambiente digital, o princípio é o mesmo. Máquinas, sensores e equipamentos precisam ser capazes de provar quem são.”
Essa necessidade deu espaço ao conceito de NHI, sigla para Non-Human Identity, ou identidade não humana. A expressão abrange máquinas, sensores, aplicações e outros componentes digitais que precisam ser reconhecidos e autenticados dentro de uma infraestrutura. Para Siffert, a escala transforma o assunto em uma questão estrutural. “Na IoT, o problema das identidades não humanas se multiplica por bilhões. Cada sensor, cada atuador, cada controlador precisa possuir uma identidade verificável, sustentada por mecanismos de confiança, com ciclo de vida gerenciado e possibilidade de revogação quando necessário.”
Esse último ponto é importante porque a identidade de uma máquina não termina quando o equipamento entra em operação. Dispositivos são substituídos, permissões mudam e credenciais podem ser comprometidas. A infraestrutura precisa reconhecer essas situações e saber quais equipamentos continuam autorizados a participar da rede. “Essa busca por confiança acompanha as relações humanas, econômicas e institucionais há séculos. No mundo digital, ela se torna ainda mais crítica porque as interações acontecem em escala, de forma automatizada e, muitas vezes, sem intervenção humana”, diz Siffert.
Nos sistemas de medição inteligente, identificar o dispositivo é apenas uma parte dessa arquitetura. Também é necessário proteger a forma como as informações circulam entre os equipamentos e os sistemas centrais. O DLMS/COSEM, conjunto de especificações internacionais associado à família IEC 62056, estrutura essa comunicação e contempla recursos relacionados à autenticação, controle de acesso, cifragem e integridade.
Para José Carlos, Diretor Técnico da CERMOB, um ponto fundamental é entender que nem todas as operações possuem o mesmo nível de criticidade. “A segurança embutida no DLMS foi concebida para proteger a informação metrológica na própria camada de aplicação, e não apenas no canal de comunicação”, explica.
Segundo o executivo, uma leitura de consumo, uma alteração de configuração e um comando de corte ou religamento remoto exigem controles compatíveis com o risco de cada operação. A arquitetura precisa definir quem está autorizado a executar cada ação e sobre qual equipamento.
Há ainda outra questão relevante: a origem do próprio dado. Para José Carlos, uma infraestrutura mais confiável não deve se limitar a registrar que determinada informação chegou ao sistema. “Quando um dado é produzido pelo medidor e assinado digitalmente com um certificado OM-BR ICP-Brasil, ele deixa de ser apenas um registro armazenado em um sistema central e passa a carregar uma prova criptográfica de autoria, integridade e origem.”
Essa diferença pode ser decisiva quando a informação serve de base para uma cobrança, um evento de segurança ou uma operação remota. “Um banco de dados pode registrar que determinada medição foi recebida. Uma arquitetura de rastreabilidade pode acrescentar informações capazes de demonstrar qual equipamento produziu aquele registro e se o conteúdo permaneceu íntegro depois de sua geração”, explica José Carlos.
No Brasil, o assunto já aparece na modernização dos sistemas de medição. A Portaria Normativa MME nº 126/2026 prevê requisitos como segurança cibernética, interoperabilidade, registro de alterações e alarme antifraude. O país também possui uma infraestrutura para certificados digitais destinados a objetos metrológicos, os certificados OM-BR, que podem contemplar, conforme as regras aplicáveis, equipamentos como bombas medidoras de combustível, balanças, taxímetros e medidores de consumo de água, energia e gás.
Para Siffert, o avanço da IoT coloca a confiança no centro dessa transformação. Se durante muito tempo a prioridade foi conectar equipamentos e transportar informações com segurança, a escala atual exige uma preocupação adicional com a identidade de quem participa dessa comunicação. Em uma infraestrutura formada por bilhões de máquinas, muitas delas responsáveis por operações sem intervenção humana direta, saber qual dispositivo produziu um dado, se ele estava autorizado e se aquela informação permaneceu íntegra passa a ser uma parte importante da segurança digital.
Sobre a CERMOB
A CERMOB é o braço de tecnologia e inovação do Grupo ASAMAR, holding fundada em 1932. Entrega ao mercado brasileiro e internacional soluções desenvolvidas com base em criptografia de alta performance, certificação digital (PKI) e assinatura digital nas mais diversas plataformas, inclusive IoT (Internet das coisas).